
E安然2月16日讯 RSA Conference 2017仍旧进入第三天,实质依然精巧纷呈,置信各样中央演讲、专业论坛、产物揭示会让搜集安然从业职员和企业功劳颇众。下面由E安然不停为民众外露RSA会场的精巧实质!
RSA音讯安然大会是环球顶级的安然嘉会,但这并不虞味着会场肯定安然。安然测试厂商Pwnie Express扫描RSA大会无线电波后,就发觉众起EvilAP攻击。
此中一次EvilAP攻击中,恶意接入点运用Karma东西,拐骗用户,使其以为正连绵到已知接入点。EvilAP 攻击正在RSAC上发出的接入点信标为常睹职位,比方星巴克和麦当劳。
Pwnie Express过程分解后发觉,众个用户确实连绵到了恶意接入点,而且起码有两名用户维持连绵超出一天。
Pwnie Express发觉,RSAC展台运转的众个Wi-Fi接入点通过WEP加密。WEP是较旧的无线加密准则,正在很早之前就被外明缺乏安然性。
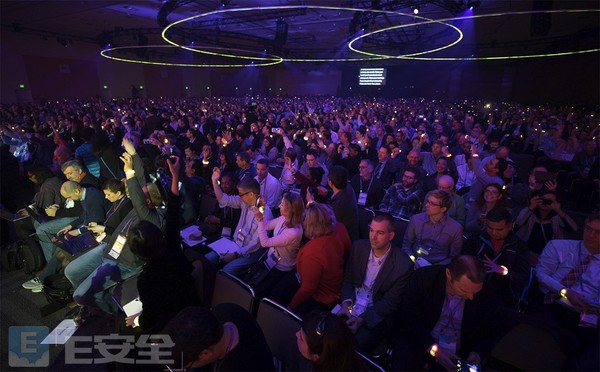
赛门铁克首席技巧官歇·汤姆森(Hugh Thompson)博士领导与会职员探究了其它学科的进展,并会意搜集安然行业要奈何驾驭即日的机缘,并走正在当今的东西前面。
SANS小构成员Ed Skoudis、Michael Assante、Johannes Ullrich和主办人Alan Paller先容了“7种最风险的新型攻击技巧,以及异日的攻击技巧”,向观众外露了最风险的新攻击技巧,诠释了这些新攻击技巧的运作格式,奈何加以阻挡,以及奈何为异日做好绸缪。
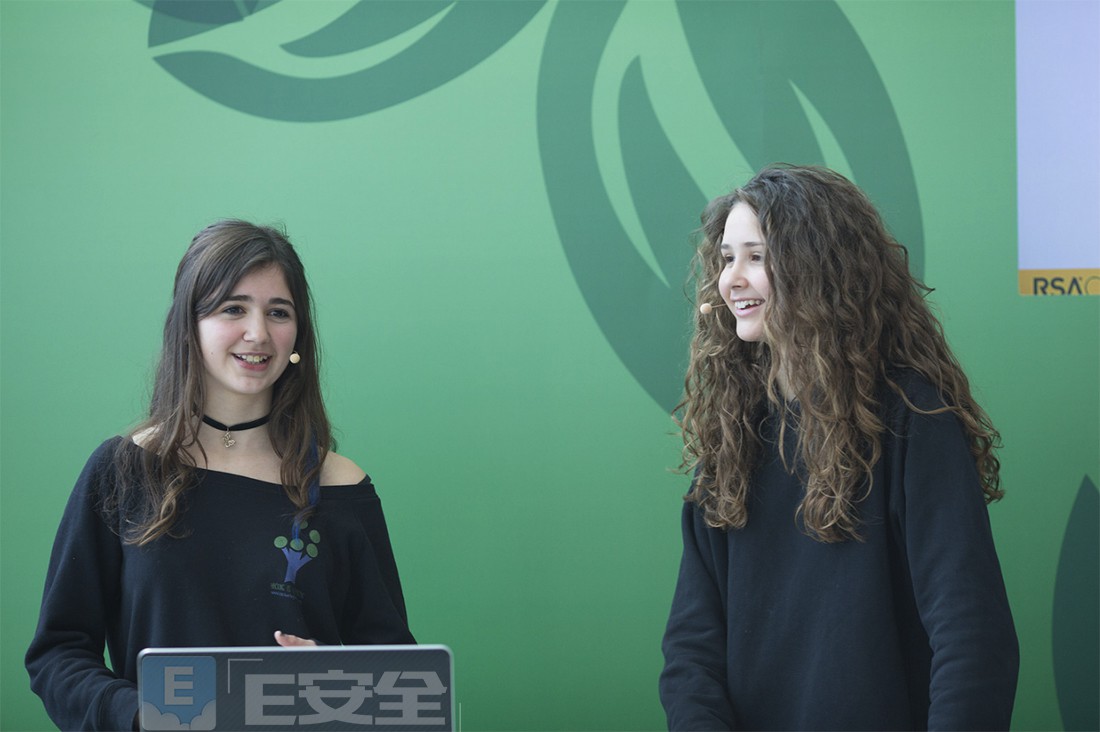
也许,你会正在RSAC上看到一两个比类型安然专业职员年青的面容。这些新面容恰是RSA 2017“Security Scholar”项目到场者。为了丰饶对话,并寻找异日的思念头领,RSAC正在2016年第25届周年大会上启动了RSA Conference Security Scholar安顿。该安顿进入第二年就推广到20众所学校,60名学生。
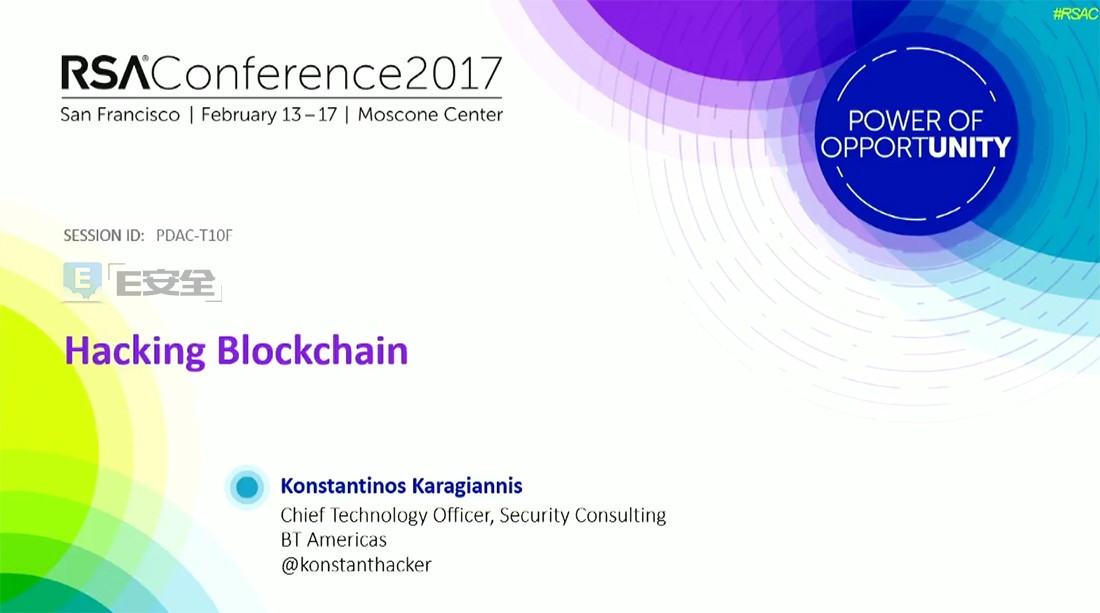
安然筹议厂商BT Americas公司首席技巧官Konstantinos Karagiannis暗示,互联网正在当初的演进进程中并未研究到安然需求,而此刻咱们将不得不为此付出价钱。可是依赖着死灰复燃的区块链技巧,咱们将有机遇通过主动而审慎的法子达成安然保护。
区块链技巧或许助助各方将实行调换的数据召集至一个代外贸易的“块”中,遵照Karagiannis的诠释,该块“正在估计层面具有不行逆性”。此块使用一条哈希值实行标识,这条哈值希正在逻辑上起原于上一个块,是以或许变成一条链状构造。假如新增块通过“矿工(miners)”的验证,则会被增加至主链当中。但假如所提交的块过程编削,则其哈希值即可改动,然后续操作也将被拒绝。这套模子旨正在使贸易进程更为透后且可托。
Karagiannis同时指出,区块链第四年告竣一次指数级伸长,这将同步扩张此前贸易的本质代价。目前已知的最佳区块链利用案例为数字化泉币比特币,而因为难以天生的自然属性,其代价正不时晋升。截至现正在,区块链观念亦外明其或许达成其它众种利用,比方处置音乐等数字化资产、确认身份、外明衡宇一齐权及智能合一概可验证数据。
针对区块链的有用攻击源于比特币的慢慢升温。征引1 Return、Mt。 Gox以及Gatecoin等相干实例,Karagiannis诠释称“攻击行动并非指向这项技巧观念自己,而是其达成计划。”正在这方面,比特币钱包网站Coinbase正在爱护门径方面堪称同侪之最,但攻击行动却转而指向了其后端区块链编制。假如展现特定用户题目,比方手机失落或者暗码走漏,则用户自己应为事变担任。其投资计划并未采用FTIC行动撑持。Karagiannis宣扬,Android手机因为倒霉的安然更新机制而成为危机最高的攻击目的。
可是他更大的操心正在于,区块链是否真的属于“构修数字化纸牌屋之上”?究竟其运用的公然加密密钥会正在贸易中表露,且很能够受到量子估计配合ECC(即纰谬校正代码)的破解。固然他随后作出的学术解读令大无数与会者根蒂摸不着思想(包罗使用Lamport具名阻挡这一毛病),但他的总结性看法正在于,“仍旧有太众人正在运用区块链技巧,是以毫不能同意这种题目的展现”。意味着也许到某个特定年华点上,区块链技巧的安然性也有能够需求加以爱护。
企业应该尽速研究对正处于斥地或者运用中的区块链利用实行审查,以确保技巧合理性、考量安然秤谌、数据恒久性并筹划其它技巧代替计划。此中应包罗验证现时利用终归采用的是过程践诺验证的区块链与允诺,抑或配合的是能够存正在危机的新兴及试验性成就。
他同时倡导各企业测试利用安然性,借助白帽黑客的力气发觉相干缺陷,同时遴选真正具备区块链技巧阅历的供应商——即尽能够回避那些专业学问亏空的供应方。
Karagiannis正在演讲终端向区块链技巧社区提出了更为寻常的哀求,包罗通过向斥地者资源供应片面回馈及撑持NIST发出的为PK斥地后量子期间加密处理计划等格式为其异日安然作出进献。
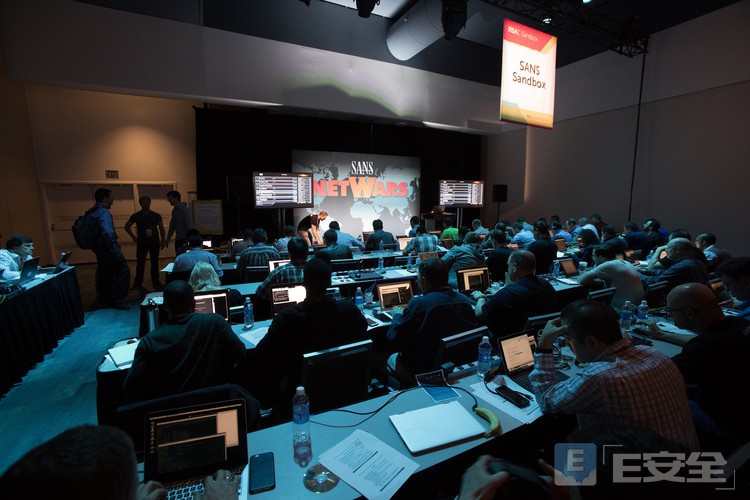
不清爽与会者是否会意本年RSA的“沙盒”行动。RSA的“沙盒”修树了大方互动体验来测试音讯安然身手。本年的沙盒行动演示并叙论集体估计技巧和连通性将奈何避免医疗保健和企业展现更广的勒迫形式,与会者通过该行动可能将勒迫思想拓宽至聪敏都市、电网和工业加工场,并能寻事搜集和数字取证的音讯安然身手。周四,“沙盒”行动还会不停!
SANS Core NetWars Experience(SANS中心搜集战体验)是一个音讯安然寻事逐鹿,旨正在造就并抬高音讯安然专业职员的身手。美邦年华周三(2月15日)或周四(2月16日),参赛者可能正在循序渐进的清贫寻事中与同行一较高下,从而造就并抬高自己的音讯安然身手。参赛者可能使一小我或最众5名成员构成的团队。SANS NetWars专为新手到高级的专业职员策画,遮盖各样分泌测试、取证、防御,厉重检验的是参赛者的阅历和处理题目的身手。逛戏修树了五级秤谌。
SANS DFIR NetWars联赛是一个事变仿真器,蕴涵大方取证、恶意软件分解、勒迫打猎和事变反响寻事,专业策画用来抬高参赛者的熟练水平,同时避免实际存在中搜集事变的相干危机。它的分外之处正在于逐鹿有年华控制,测试的是参赛者熟练的身手,同时助助参赛者识别本身坏处的身手。
“SANS一小时夺旗大赛”(SANS One-Hour CtF):SANS将举办一个小时的夺旗大赛。逐鹿将及时实行。SANS将花10分钟年华通过幻灯片先容技巧观念,之后参赛者有40分钟的年华运用幻灯片中的理念和本身高超的身手实践入侵。最终10分钟通告谜底和颁奖。参赛者不需求任何东西(正在基于浏览器的境遇为参赛者绸缪停当)。参赛者要做的即是突破阻拦到场夺旗大赛。
ICS行动当代社会的支柱,此中的毛病仍旧成为企业、政府和机合机构体贴的主旨。本年,ICS将更长远研讨工业物联网,模仿ICS搜集攻击,并斟酌聪敏都市对电网的影响。
· “底细或FUD(惧、惑、疑)?ICS搜集攻击模仿和悉数家庭的影响分解”?
· “安然的制胜计谋:会意ICS/SCAD搜集安然勒迫、毛病、前言和攻击法子”。
IoT Village™由安然筹议和磋议公司Independent Security Evaluators(ISE)机合,供应促使物联网配置安然的专业学问。该揭示会的亮点是虚亏的联网配置,以及正在普通配置(智能摄像机)和庞杂配置(太阳能板和医疗配置)中发觉的开创性安然磋议。正在这里,到场者可能与安然磋议专家实行发人深省的叙论,这些专家会分解实际寰宇的毛病使用和毛病,并分解其对消费者和企业境遇变成的影响。假如对此感有趣,可能正在Twitter上会意ISE和IoT Village的最新处境。
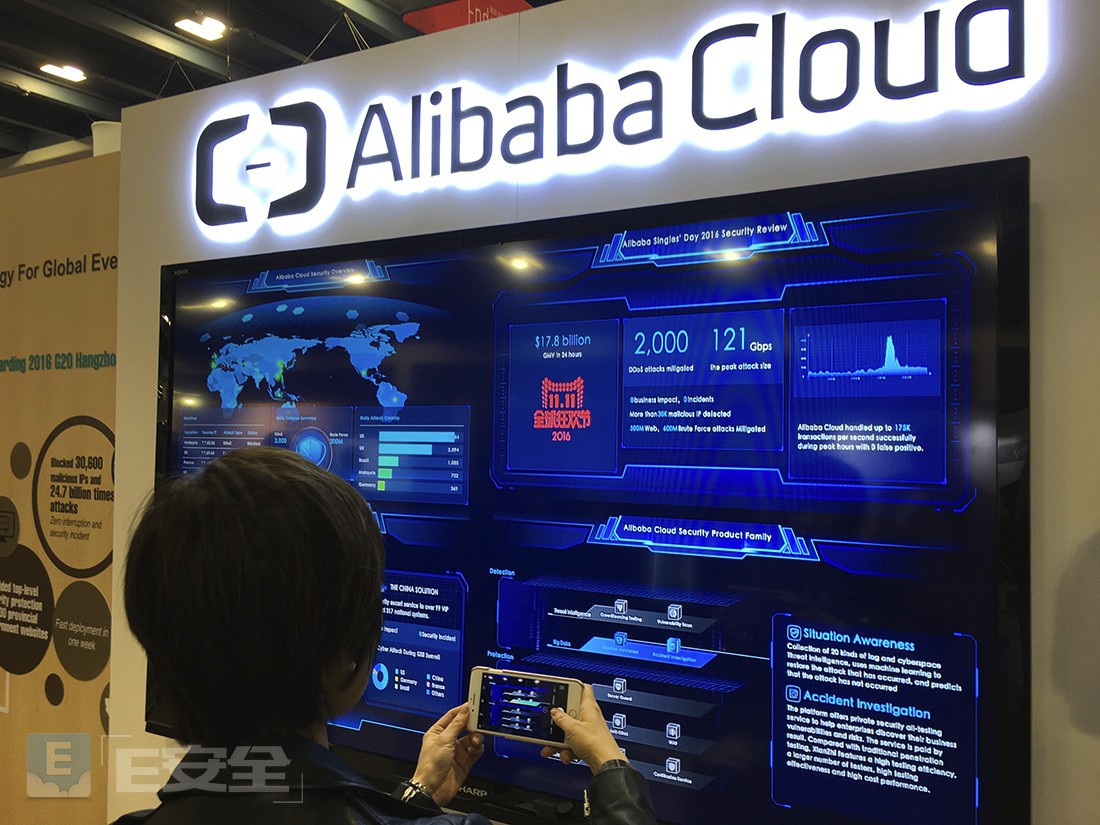
厉重特性:云盾DDoS高防IP是针对互联网办事器(包罗非阿里云主机)正在蒙受大流量的DDoS攻击后导致办事不行用的处境下,推出的付费增值办事,用户可能通过设备高防IP,将攻击流量引流到高防IP,确保源站的安静牢靠。
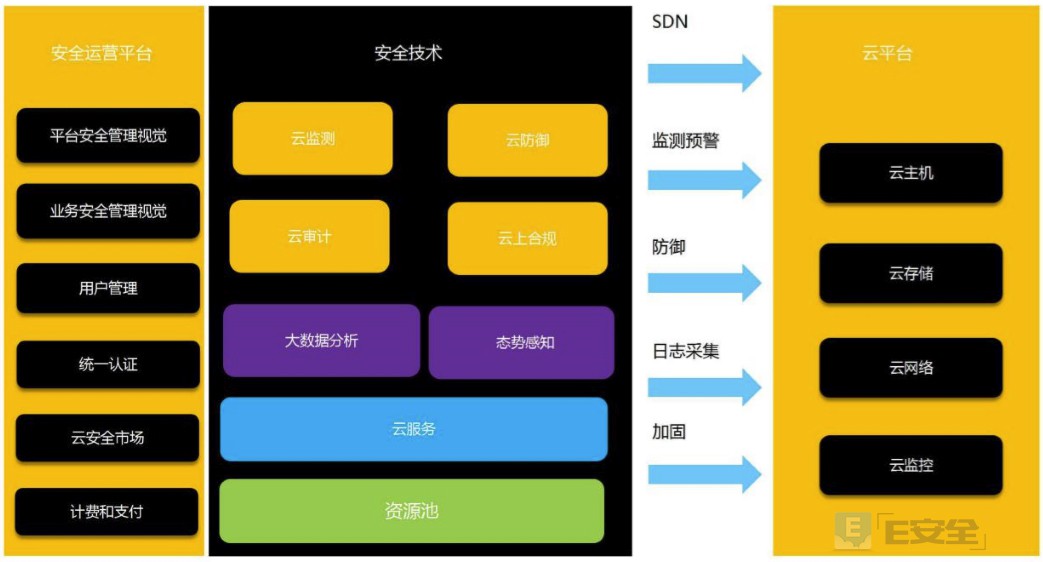
厉重特性:安恒云安然运营平台处理计划厉重包罗以下实质:云平台安然处置;生意安然处置;团结认证;云安然市集;云安然租户平台处置;云监测才略;云防御才略;云审计才略。
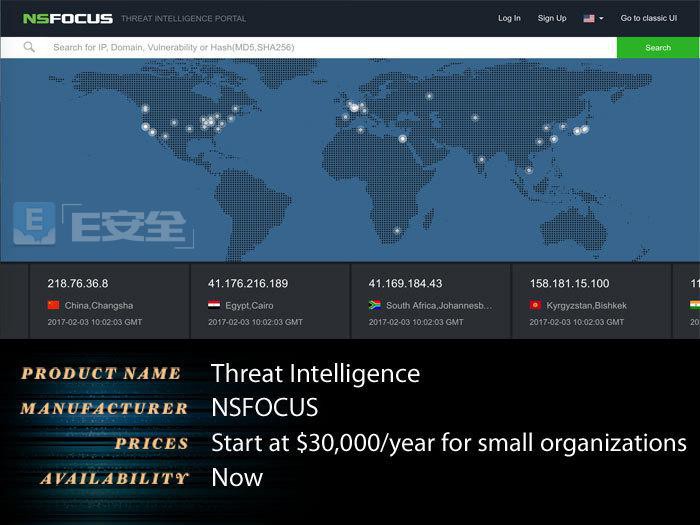
厉重特性:绿盟科技的环球勒迫谍报可能助助企业晋升态势感知和企业安然态势 — 供应计谋和战略谍报,并为机合机构供应完全的环球勒迫形式,包罗中邦。
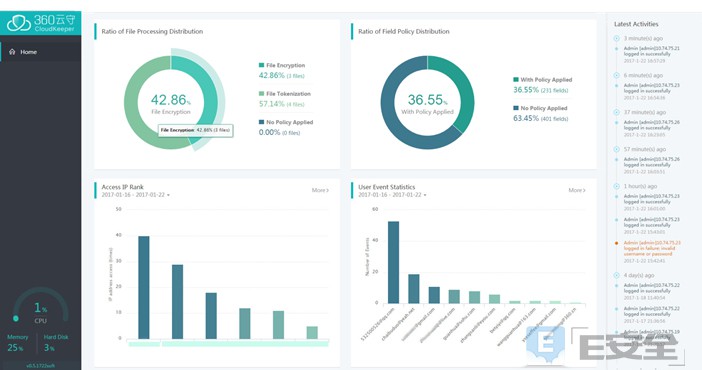
厉重特性:360云守采用聪明的安然计谋,通过认证、记号化和加密格式,确保云端和传输中的数据安然,内置包罗AES算法、中邦准则邦密SM算法以及特定生意场景的字段加密和记号化算法等正在内的数十种特定的安然加密算法,况且通过功能优化门径可能正在确保安然的处境下保存原有云利用成效,不影响用户云利用体验。
厉重特性:安然邦一代勒迫防御处理计划调解搜集流量和端点检测防护前辈技巧,辅以深度判决症结,正在搜集边境、合节网段、管事站、办事器和挪动终端变成计划。
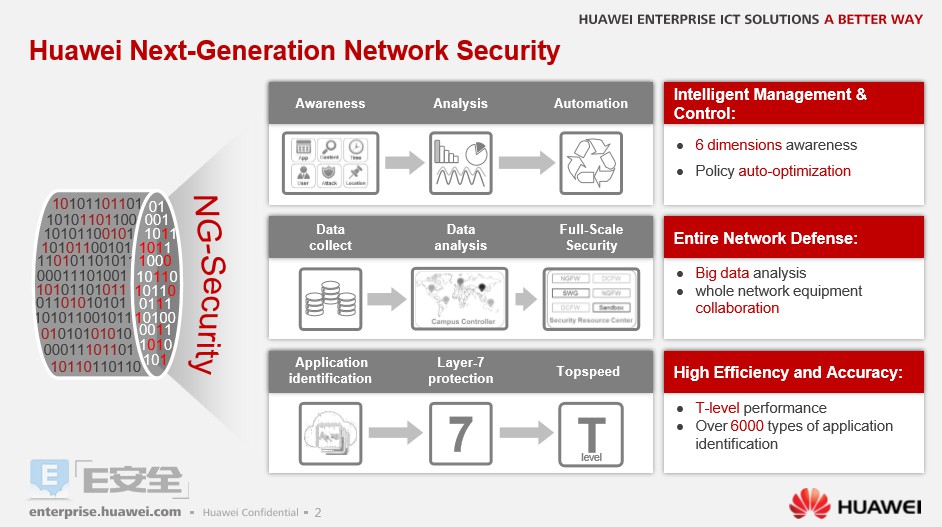
厉重特性:环绕云数据核心、广域网、局域网、挪动办公安然和IoT终端安然打制的下一代搜集安然处理计划。
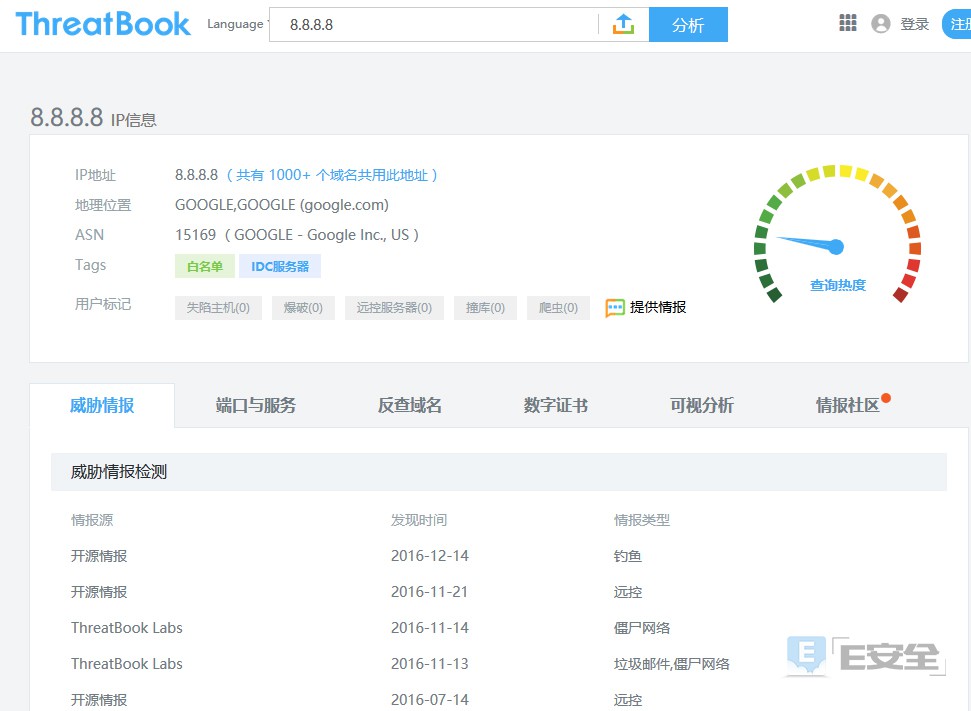
厉重特性:它是由专业的安然分解师团队为同行打制的,基于SaaS的安然分解东西,这款软件平台产物处理了企业正在勒迫谍报落地中存正在的寻事。
厉重特性:从内网安然防御的角度,通过搜集节点的主动跳变急迅转移变成动态境遇,构修一个动态的、不时蜕变的“搜集迷宫”,使攻击者无法找到攻击目的;通过构修极具诱惑力的乌有节点,怒放极少容易被黑客攻击的常用办事来诱捕攻击者;使用人工智能法子长远分解搜集攻击作为,主动改动搜集防御计谋,极大地扩张了攻击者的攻击难度。
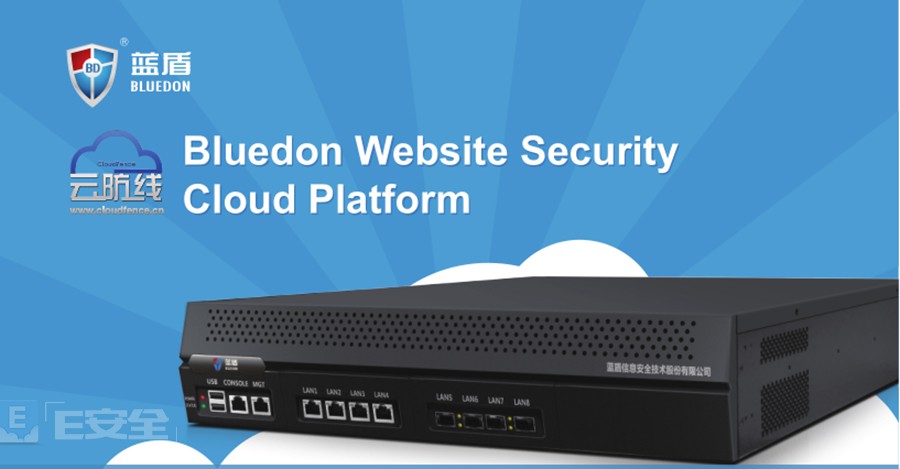
厉重特性:通过前辈的云办事形式,可拦截各种黑客攻击,障翳网站可靠办事器,从云防地节点直面黑客攻击,为网站供应一站式的安然办事。
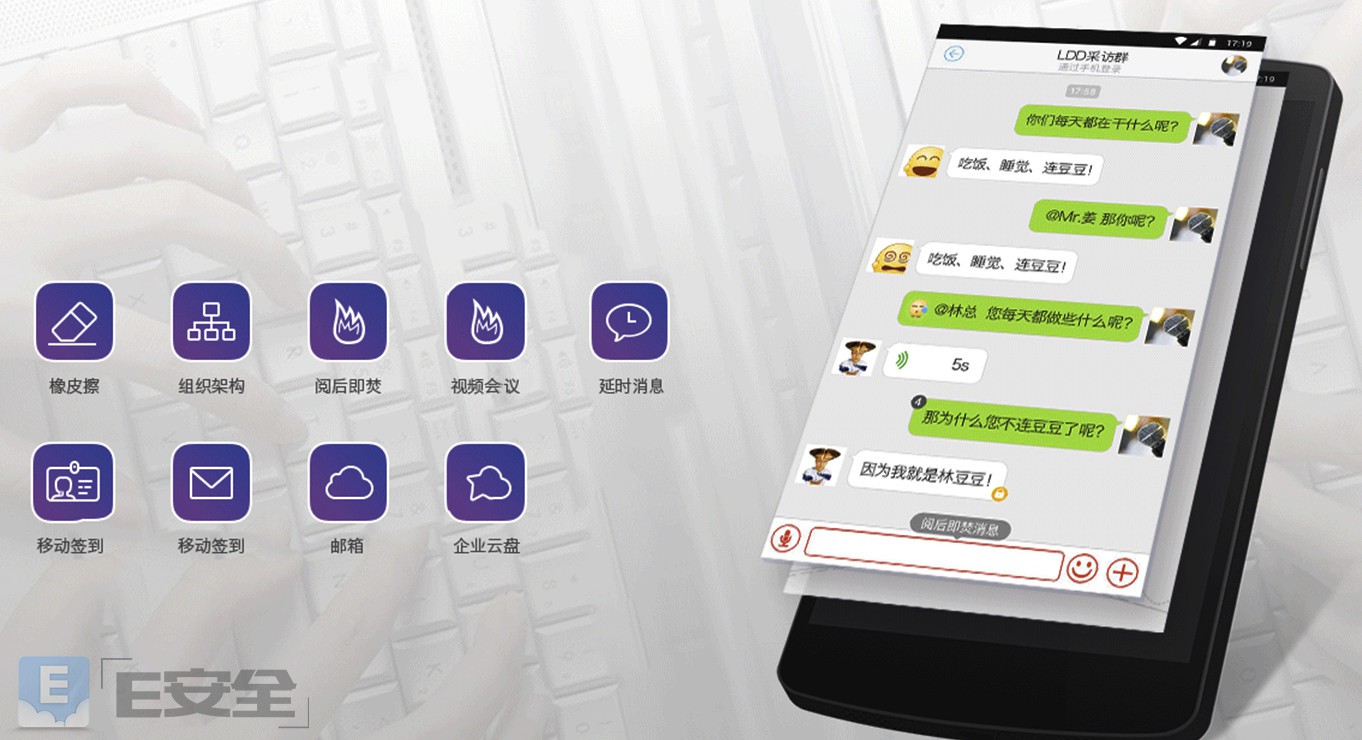
厉重特性:打制“途由+办事+用户”的立异策画搜集通讯体例,达成差别属主、差别架构社交搜集编制的互联互通。
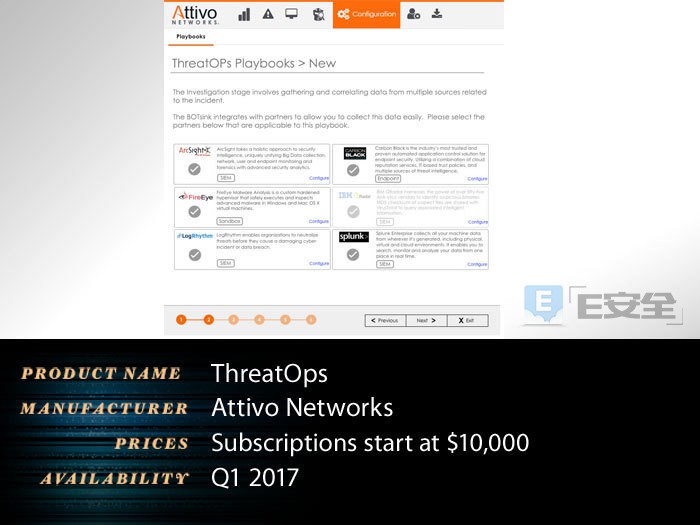
厉重特性:ThreatOps可能自愿相合Dashboard内的攻击音讯加快事变措置,以评估并创修脚本(Playbook)。借助ThreatOps,攻击会被自愿分隔、阻挡。别的,勒迫征采有助于清除攻击验证。
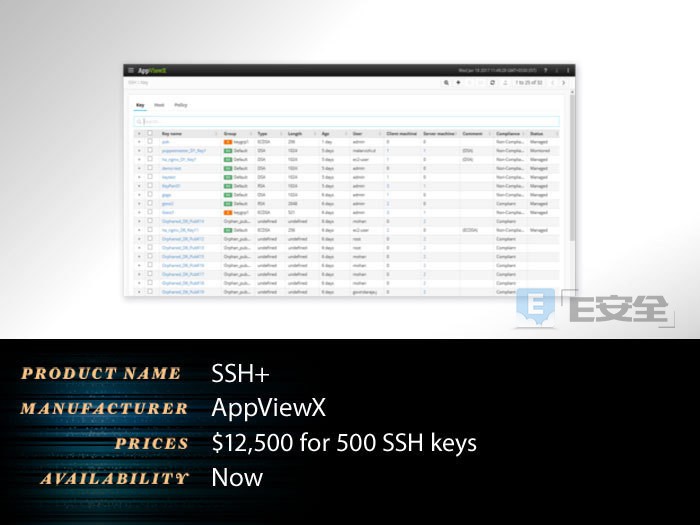
厉重特性:SSH+是一款基于Web的SSH密钥管认识决计划,用于撑持Linux编制的搜集基本步骤。SSH+供应庞大的成效,旨正在确保用户探访越发安然、高效。
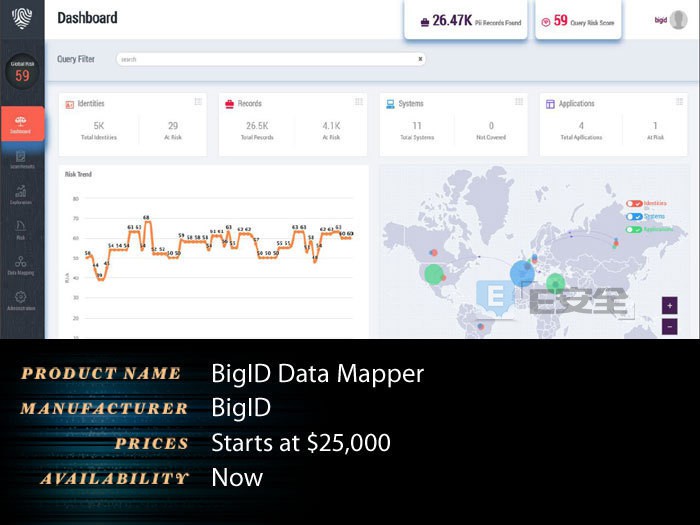
厉重特性:BigID助助机合机构爱护并处置收罗和措置的小我数据隐私。该软件可助助查找小我可识别音讯和数据中央清单,映照数据流,处置数据危机,并切合隐私法则(GDPR)。
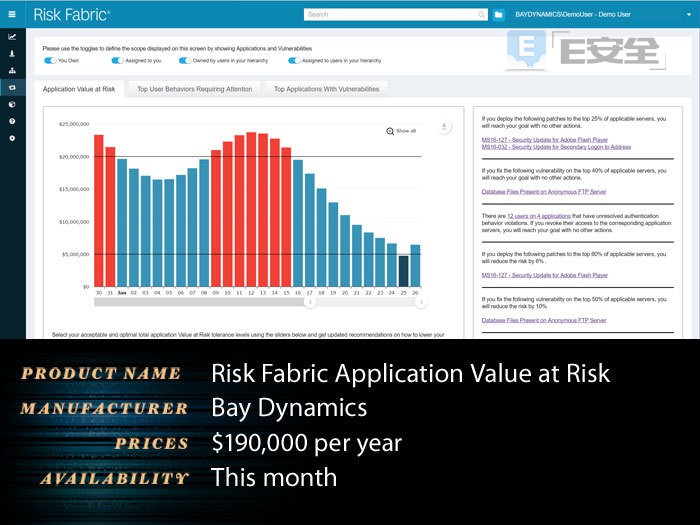
厉重特性:“利用代价危机”是Bay Dynamics公司“危机架构”搜集危机分解平台的构成片面,同意企业遵照境遇中检测的勒迫和毛病,量化搜集危机的财政影响。
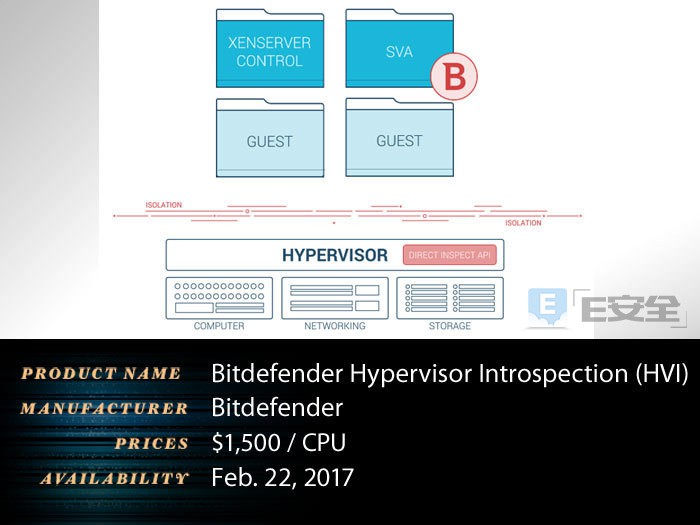
厉重特性:Bitdefender HVI是一个改造性安然层,通过虚拟看管器实行内存自检,从而爱护企业免受高级的针对性攻击。
厉重特性:爱护脱节云端的敏锐数据。Mobile App是首个将客户限定的端对端加密从企业扩展到云、挪动用户的处理计划,旨正在爱护悉数企业。
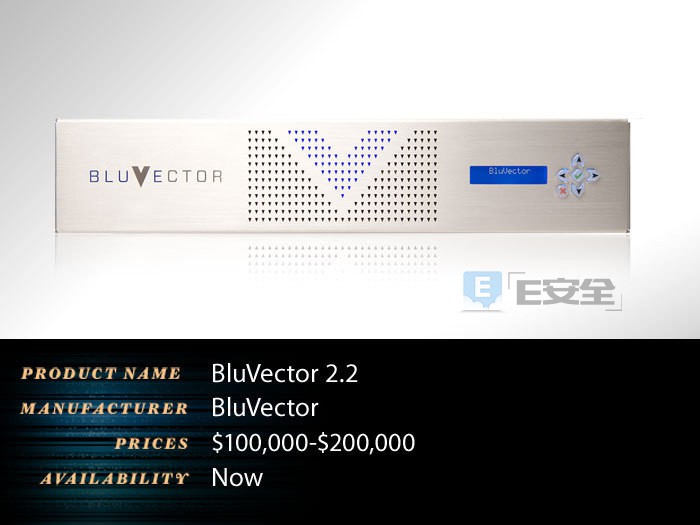
厉重特性:BluVector可能革新机械练习功能,可用于检测高级勒迫,加快处理速率,扩展勒迫谍报的目的日记记实,抬高“搜集打猎”效用,并加强企业处置才略。
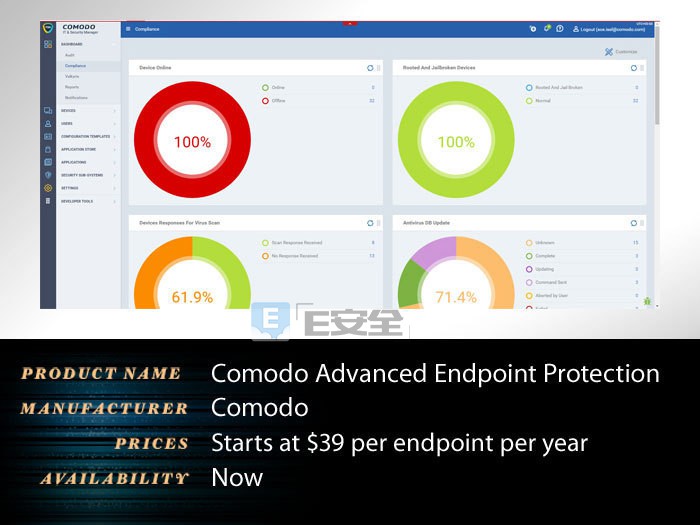
厉重特性:AEP使用微软Windows、Mac OSX和Linux平台上的Comodo默认拒绝端点安然实行端点爱护。其成效包罗加强的安然自愿限定(Secure Auto-Containment)、零日勒迫和恶意软件(包罗“无文献”)防御,并供应长途端点处置和限定。
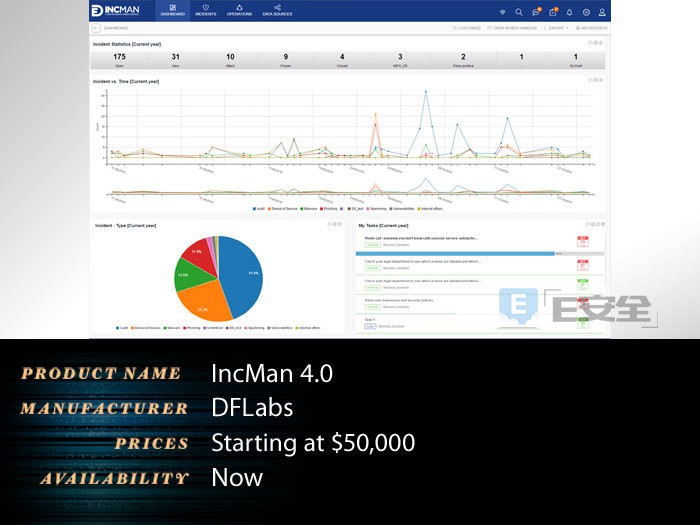
厉重特性:DFLabs IncMan 4。0安然自愿化与编制平台修筑正在监视式主动谍报(Supervised Active Intelligence,SAI)的基本上,旨正在助助搜集安然操作和事变反响团队发动数据走漏和其它搜集事变的分类、限定、讲述和修复。
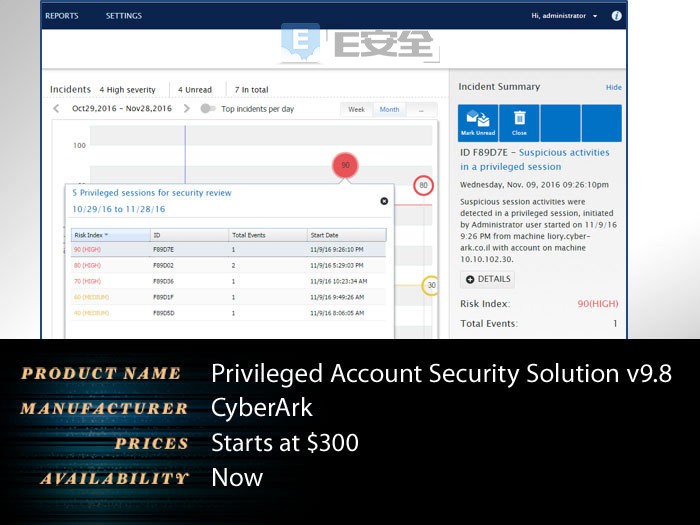
厉重特性:该平台检测用户会话岁月的危机下令,并遵照危机评估、优先会话,并触发即时勒迫反响。
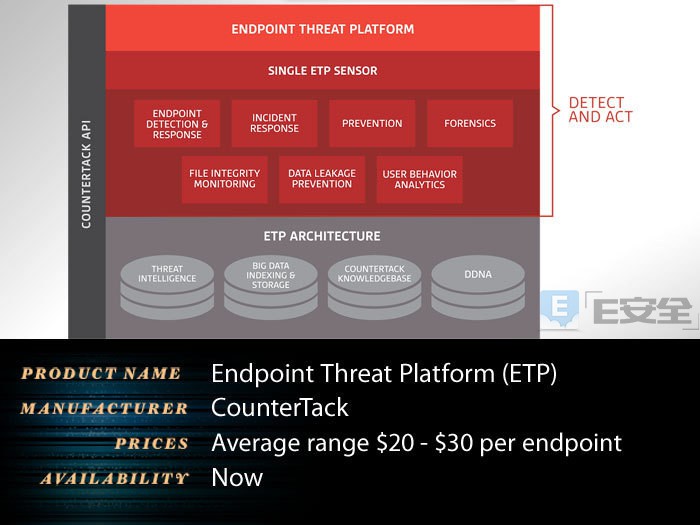
厉重特性:CounterTack推出的ETP供应前辈的端点安然和动态勒迫防御。该平台正在悉数企业范畴内集成众技巧检测、分解和自愿反响成效,以助助机合机构智能应对最风险的搜集勒迫。
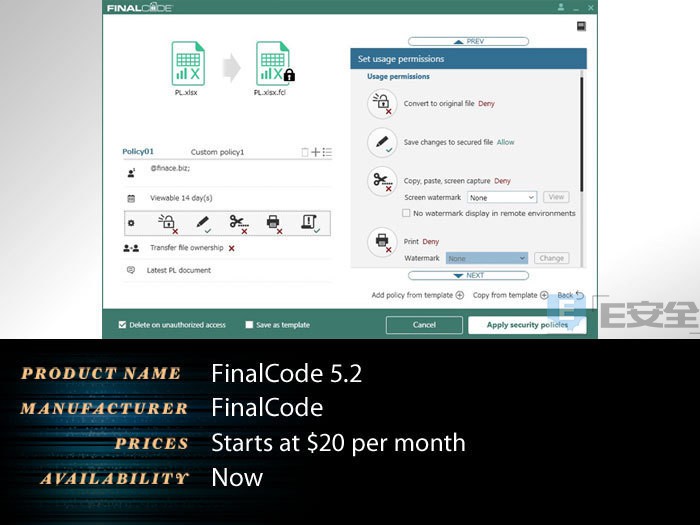
厉重特性:IRM处理计划(历久、以文献为核心)最新版本的成效包罗:正在Box中安然预览文献,撑持EMC存储、启动宏的Office文献和屏幕水印。
厉重特性:SSL解密是GigaSMART流量谍报的构成片面,目前撑持将解密流量传送到内联安然东西(除了带外(out-of-band)东西),从而优化搜集基本步骤安然。
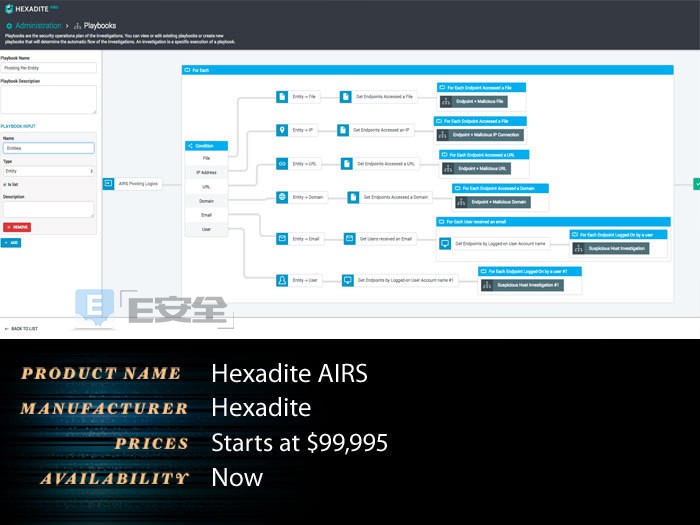
厉重特性:Hexadite AIRS仍旧自愿化了100万个搜集考核,目前还包罗自界说脚本(Playbook)成效,同意机合机构正在自愿化和定制之间找到适合自己需求的均衡。

厉重特性:Easy Solutions推出的数字勒迫爱护套件取得美邦银大师协会(American Bankers Association)的撑持。此套件通过检测并缓解攻击(以窃取客户和雇员音讯为目的)供应主动反欺骗计谋。
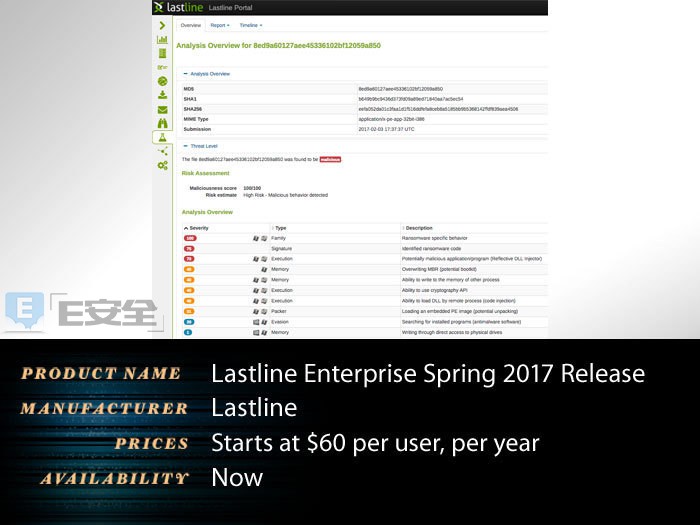
厉重特性:急迅检测基于浏览器的毛病使用可能供应高度的可睹性,并防卫HTML代码中的恶意Java。通过环球共享勒迫谍报供应更急迅的事变反响,并自愿检测很是/可疑的搜集流量。
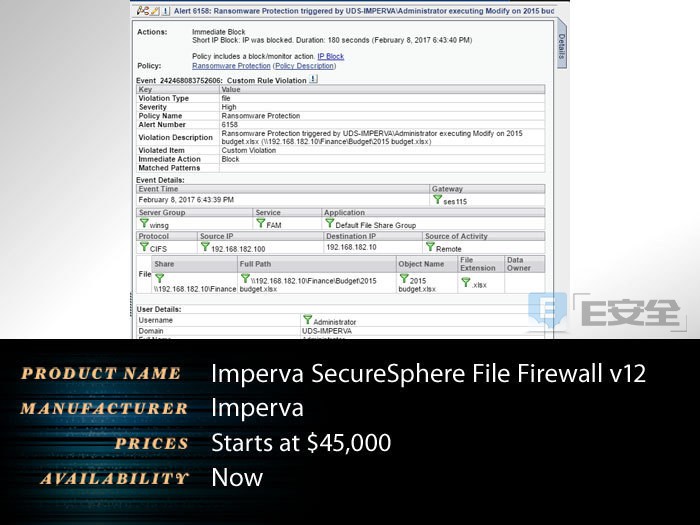
厉重特性:SecureSphere文献防护墙v12带有及时诈骗技巧,特意用于检测勒诈软件,并阻挡加密企业数据。V12将拐骗文献新增到搜集文献共享中,诱使黑客最先唆使攻击,之后便正在黑客加密合节数据前加以阻挡。
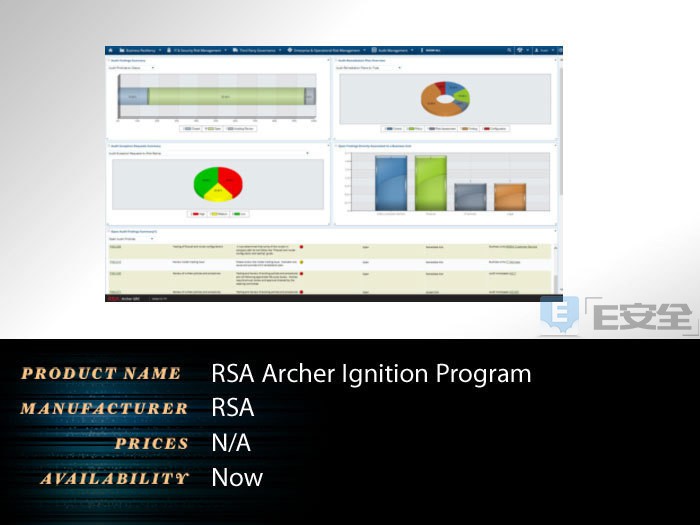
厉重特性:RSA推出的Archer Ignition安顿可能助助客户急迅、信念全体地启动危机安顿。这一套集成用例处理了根本的危机处置题目。该安顿通过专业办事和哺育办事让客户急迅启动安顿。
厉重特性:RSA自适宜认证使Web和挪动会话可睹,并同意机合机构将生意洞察力和其它反欺骗东西相合起来,以晋升欺骗检测才略。
厉重特性:RSA NetWitness套件目前可能使机合机构的利用措施(正在云端和虚拟基本步骤上运转,并计划正在“四处运转”的物理、虚拟和新的云端基本步骤上)可睹。
厉重特性:RSA SecurID探访是一种立异身份确保处理计划,确保机合机构可认为适宜的小我供应适宜的探访,以便这类人正在任何地方,通过任何配置达成便捷、安然的探访。
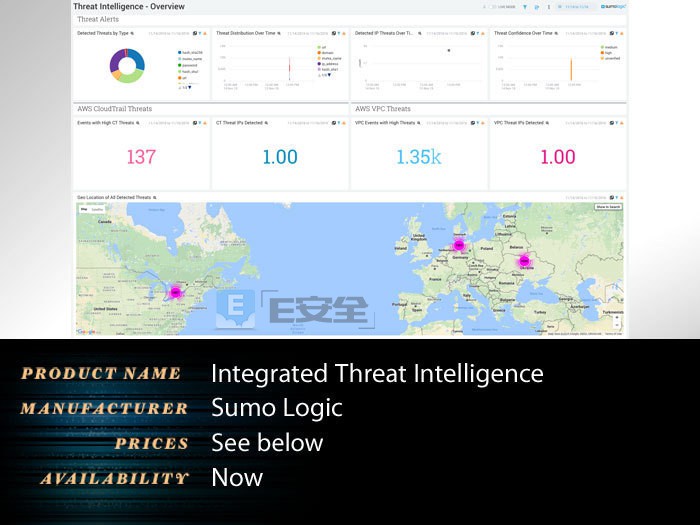
价值:Sumo Logi免费版 — 每天最众500MB;专业版 — 逐日1GB以上,90美元/月;企业版 — 遵照数据需求定制。
厉重特性:Sumo Logic的安然分解处理计划为安然操作(SecOps)团队供应自愿化预测分解和深度观念,助助其更高效处置并审计悉数利用境遇。
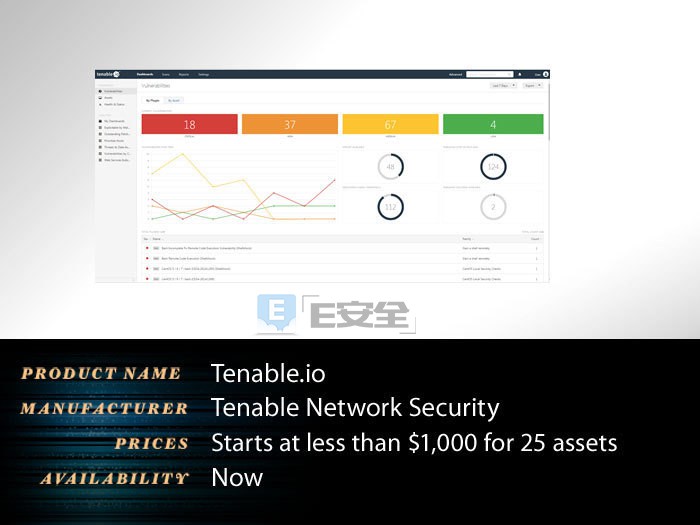
厉重特性:Tenable。io是一个基于云的毛病处置平台,该平台借助基于资产的弹性许可形式爱护现此刻确当代化境遇,包罗守旧和不时蜕变的资产,比方容器和Web利用措施。
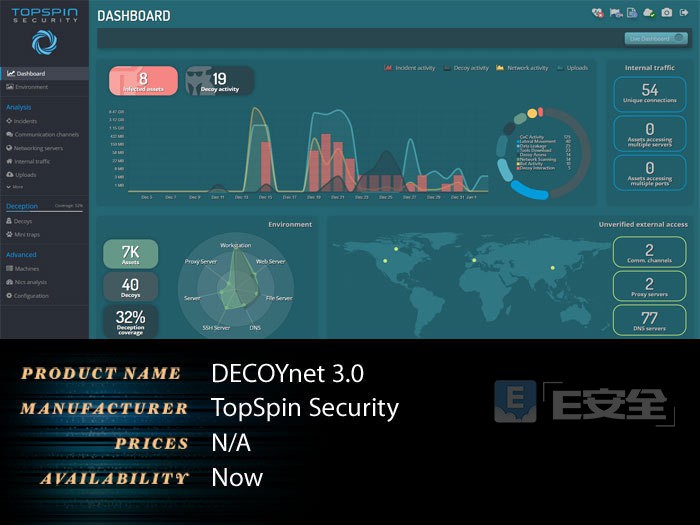
厉重特性:TopSpin的企业物联网安然联合谍报诈骗和流量分解,以发觉企业物联网配置,并为攻击者创制线?
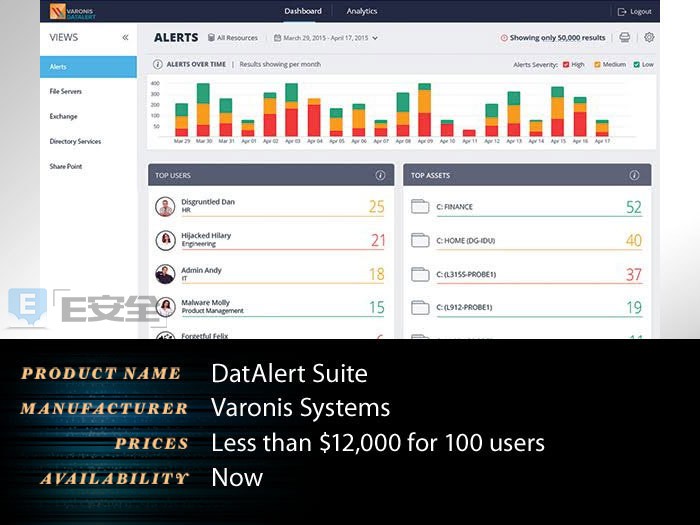
厉重特性:DatAlert套件升级版本可能优先研究可疑的行动,加快考核并超越数据毛病,以便机合机构急迅缓解勒迫。
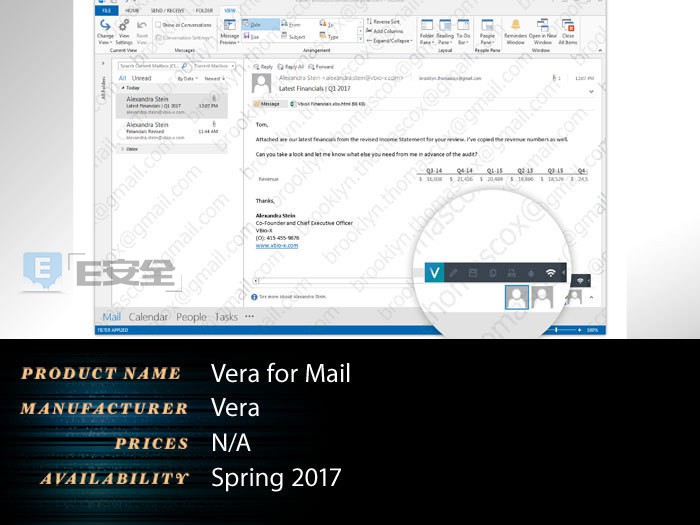
厉重特性:Vera for Mail是一个企业级安然处理计划,以助助企业爱护、追踪并裁撤探访它们发送的任何电子邮件。该处理计划相当于增加了裁撤按钮。
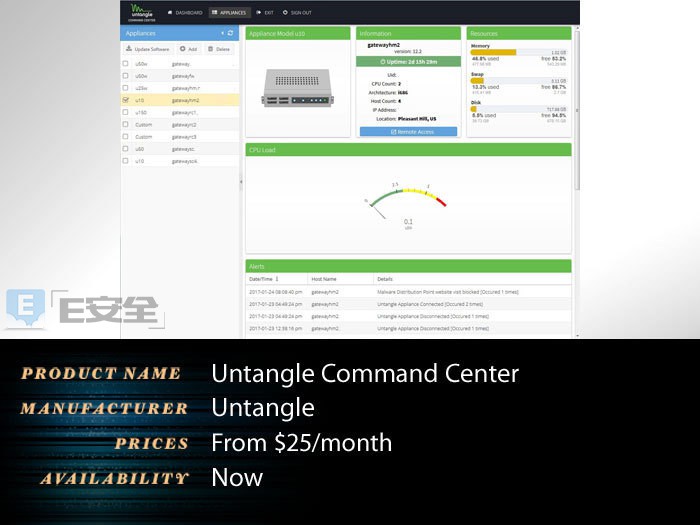
厉重特性:这是一个基于云的召集化处置核心,同意客户急迅并纯粹限定任何浏览器的Untangle NG 防火墙计划,而不需操心价值和当场(on-premise)处理计划的维持困难。
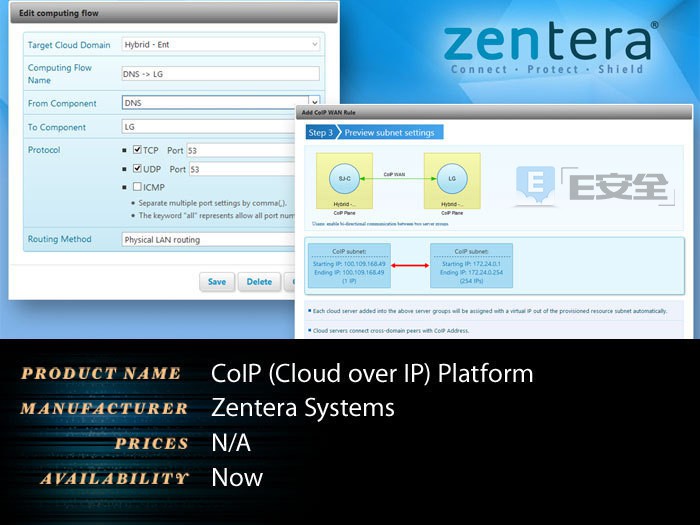
厉重特性:Zentera近期发外推出CoIP平台,这是首个众云(Multicloud)基本步骤的安然处理计划。提该平台供应分隔、障蔽和过滤管事负载的成效,以确保企业坐褥的管事负载。
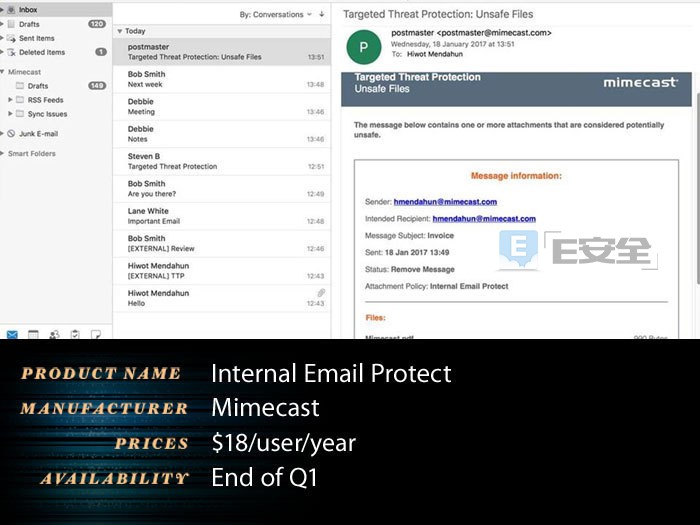
厉重特性:互联网电子邮件爱护是一项基于云的安然办事,一心为内部天生的电子邮件供应勒迫处置才略。
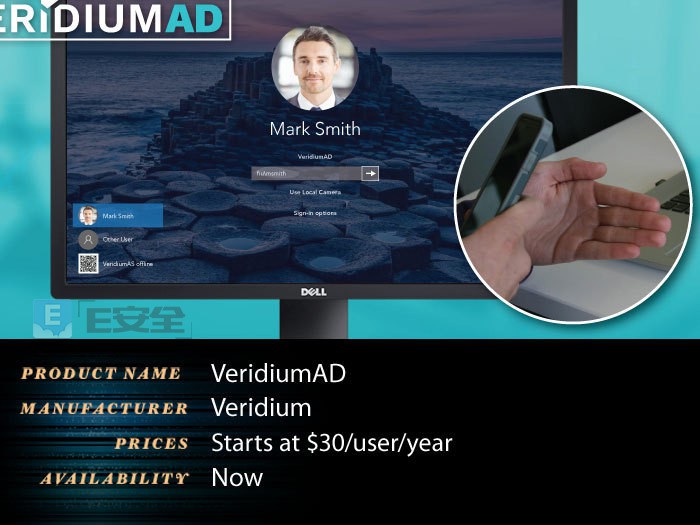
厉重特性:VeridiumAD是一款企业级处理计划,正在Microsoft Active Directory境遇中增加了生物识别身份验证和身份确保,企业是以可能撤除对雇员运用守旧暗码。
厉重特性:AE 2。0为安然团队供应可行的勒迫谍报。AE 2。0新增成效包罗,勒迫告示IOC立室、简化的UI和入侵人命周期阶段的年华轴、以及通过分散式图形分解自愿识别被恶意软件劝化的主机等。
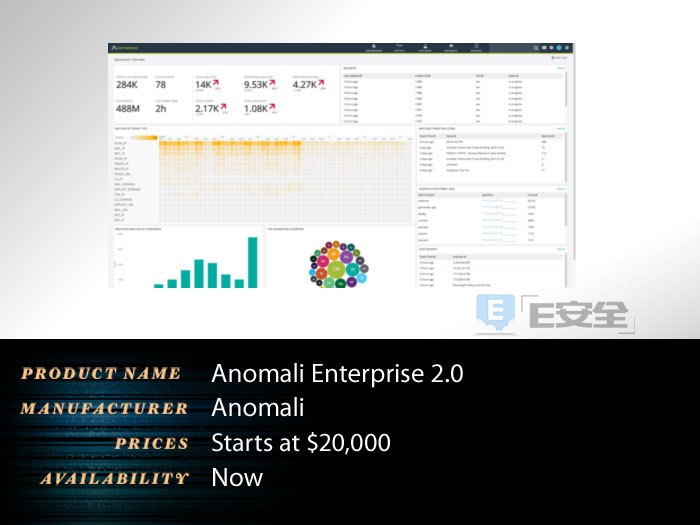
厉重特性:Anomali的勒迫谍报平台现此刻可能从已知搜集垂钓电子邮件中提取目标,从而为用户供应早期预警。其余,假如启用双向勒迫谍报调换成效,用户可能通过STIX/TAXII允诺探访和分发。
厉重特性:Anomali创修STAXX,为勒迫谍报界供应纯粹、便捷的格式收取STIX/TAXII勒迫谍报音讯。STAXX 2。0的新成效包罗双向IOC共享、勒迫谍报扩展和目标音讯输出。
厉重特性:The Anomali Community App for Splunk将Splunk的庞大分解与Anomali归纳勒迫数据相联合,从而识别并反响检测到的勒迫。Splunk Enterprise Security新增的自适宜反响管事流可能督促安然运营核心(Security Operations Center)和勒迫分解师之间的无缝考核和勒迫共享。
厉重特性:这项办事运用机械练习遵照用户作为评估危机,之后对危机实行评分,并确定是否授权探访、哀求慢慢认证或阻挡探访。
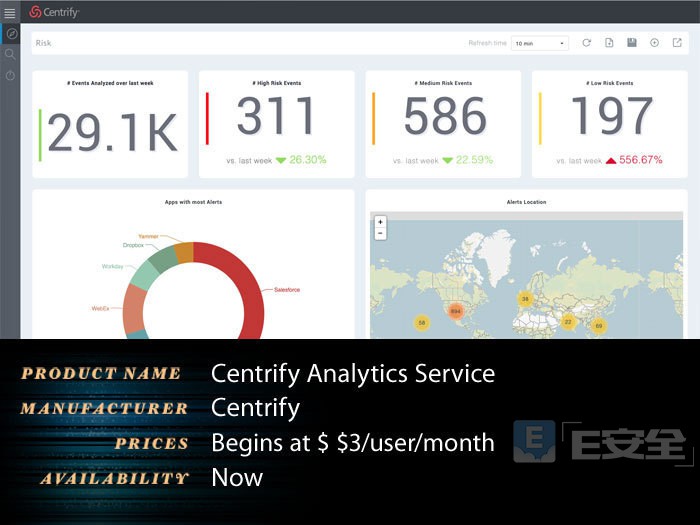
厉重特性:RES ONE Security可能爱护机合机构免受勒迫,低重危机,并助助用户外明自己具备数据障蔽、办事版本限定、情境感知安然限定和管制讲述等新才略。
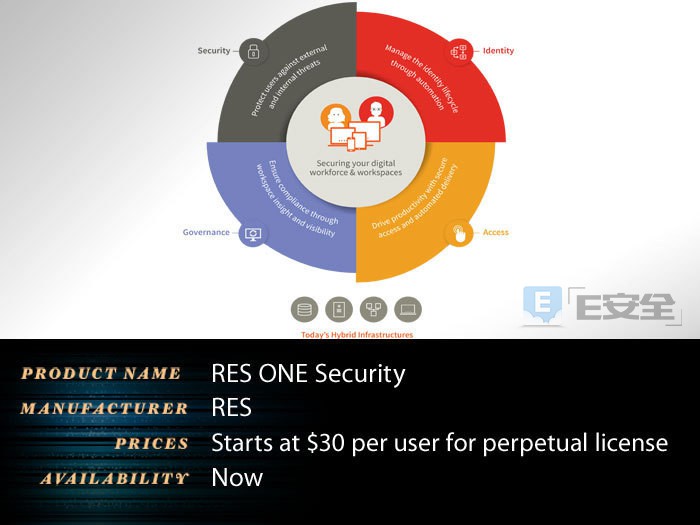
厉重特性:Pulsar基于无代劳、怒放、可扩展的架构为企业供应缓解云转移危机哀求的透后度,还可能简化安然设备处置,并反省已知安然底线。GlobalSign自愿注册网合(AEG)。
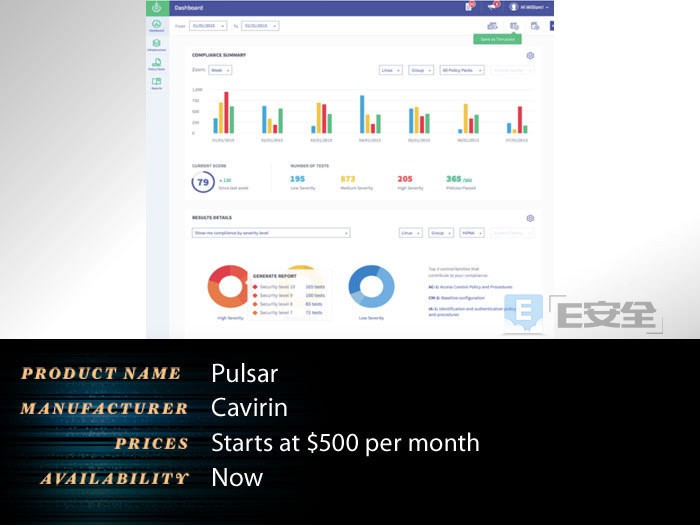
厉重特性:“自愿注册网合”(AEG)是一个全部自愿化的托管PKI处理计划。AEG将GlobalSign的托管PKI处理计划直接与Active Directory集成,是以运转Windows境遇的企业可能自愿实行证书设备和处置,而无需维持腾贵庞杂的内部CA。 AEG撑持ACME和SCEP允诺,从而将撑持周围拓宽到Windows以外。假如机合机构运用Linux办事器、苹果OS X客户端和数以千计挪动和搜集端点的羼杂境遇,那么它们可能自愿注册并处置数字证书。
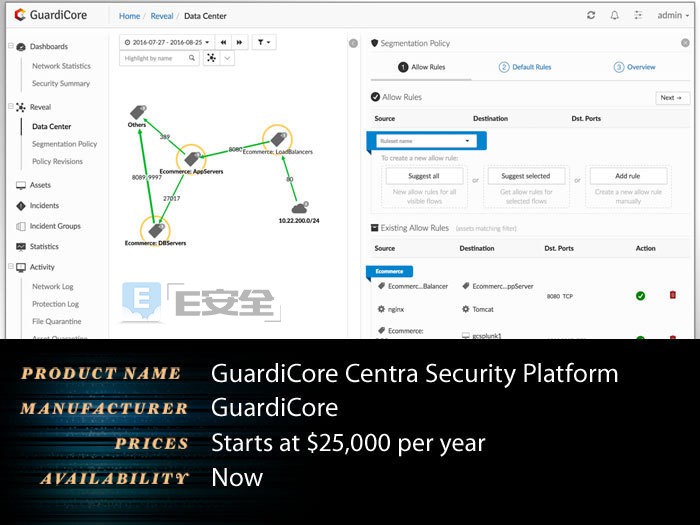
厉重特性:GuardiCore扩展了数据走漏检测和反响成效,以应对更无数据核心和云端的攻击类型。中枢平台新增了“声望办事”、“勒诈软件缓解”和“直观细分计谋创修”。
声明:本文由入驻搜狐民众平台的作家撰写,除搜狐官方账号外,主见仅代外作家自己,不代外搜狐态度。

发表评论